Der kører sandsynligvis et Make-scenarie hos jer lige nu. En kollega byggede det i marts, fordi der skulle sorteres henvendelser automatisk. Nøglen til Claude blev sat ind i et felt, scenariet virkede, og siden har ingen åbnet det. Det kører stadig hver nat.

Nøglen, nogen indsatte i marts
Anthropic offentliggjorde den 10. september sin trusselsrapport for september 2026. Den samler det misbrug, Anthropics eget trusselsteam opdagede og lukkede ned mellem december 2025 og august 2026, fordelt på syv kategorier. Det meste af rapporten handler om spionage og påvirkningskampagner, og der læser man som tilskuer.
Én sektion er anderledes. I den er læseren ejer af det, der blev stjålet.
En russisktalende aktør gik efter AI-leverandørerne selv. Anthropic skriver, at aktøren angreb omkring tredive AI-virksomheder på cirka fire dage, og at målet, forfulgt ad mere end et dusin veje, var adgang til en Claude-model, der endnu ikke var udgivet. Anthropics egen formulering er, at aktøren aldrig fik adgang, og at hvert eneste forsøg mislykkedes.
Det, aktøren fik med sig, var noget andet. Anthropic skriver, at nøglerne i hele forløbet var kundernes nøgler, stjålet fra kundernes egne miljøer, og at aktøren aldrig kompromitterede Anthropics egne systemer.
Så de, der mistede noget, var dem, der lå inde med en nøgle. Det er derfor, den her rapport handler om Make-scenariet fra marts.

Hvad bruger en angriber en stjålet AI-nøgle til?
Anthropic deler værdien af en stjålet nøgle i tre. Jeg gengiver kategorierne, som de står i rapporten:
Loot. Stjålne nøgler og konti har en videresalgsværdi på etablerede markeder.
Compute. Med adgangen kan angriberens eget arbejde køre for en andens regning.
Cover. Aktiviteten bliver tilskrevet den, nøglen retmæssigt tilhører.
Læg mærke til, hvor de tre lander henne. Videresalget sker på et marked, I aldrig får øje på. Regningen lander hos jer. Og den tredje bliver registreret i en log, I ikke ejer, med jeres navn på.
Anthropic stopper ved de tre kategorier. Kun den ene af dem efterlader et spor det sted, hvor de fleste virksomheder kigger. Regningen er den kanal, man forventer at opdage tingene på, og den viser kun den mindst alvorlige af de tre anvendelser.
Man kan kigge nok så tæt på en regning uden at få øje på de to andre. En nøgle, der peger på en person, flytter noget.

Jeres navn står på trafikken
Cover er den kategori, der er sværest at tage alvorligt, hvis man forestiller sig den som et omdømmeproblem. Anthropic beskriver mønstret sådan: aktøren flyttede sit eget arbejde over på de stjålne nøgler, så aktiviteten blev tilskrevet den retmæssige ejer.
I rapporten er ofrene AI-virksomheder. Jeres nøgle er præcis den samme slags adgang, og det er derfor, den er noget værd for den, der har fat i den. Men konsekvensen ser anderledes ud i den skala, I arbejder i.
En virksomhed med tolv ansatte har ingen sikkerhedsafdeling, og der er ingen statusside, der skal opdateres. Konsekvensen er mere jordnær. Trafikken overtræder Anthropics egne vilkår, og den er registreret på jeres organisation. Organisationen bliver begrænset eller lukket. Og så stopper alt det, der kører på nøglen, en tirsdag morgen: scenariet fra marts sorterer ikke længere, og faktureringen går ikke ud. Forklaringen ligger i en log, I hverken ejer eller kan læse.
Det er en driftssag, længe før det bliver en omdømmesag. Og driftssagen rammer den lille virksomhed hårdere end den store, fordi der ikke er nogen anden vej at sende fakturaerne ad.
Der tikker også et ur, og det går stærkt. I den samme rapport beskriver Anthropic et indbrud, der gik fra én stjålet udviklernøgle til fuld administrativ kontrol over offerets cloud-miljø på cirka tre timer.

Hvad koster billig Claude-adgang?
Der er én sag i rapporten, hvor en mindre dansk virksomhed er det oplagte offer og ikke en tilskuer.
Anthropic beskriver en svindler, der solgte Claude-adgang med rabat. Trafikken blev sendt videre til andre modeller end de annoncerede, og malware, som kunderne selv installerede, stjal deres loginoplysninger.
Anthropics egen anbefaling står ordret i rapporten: AI-adgang bør kun købes gennem autoriserede kanaler. En påstået rabat, der kræver, at trafik og loginoplysninger sendes gennem en ukendt mellemmand, indebærer efter Anthropics vurdering en enorm risiko for brugerdata og systemer.
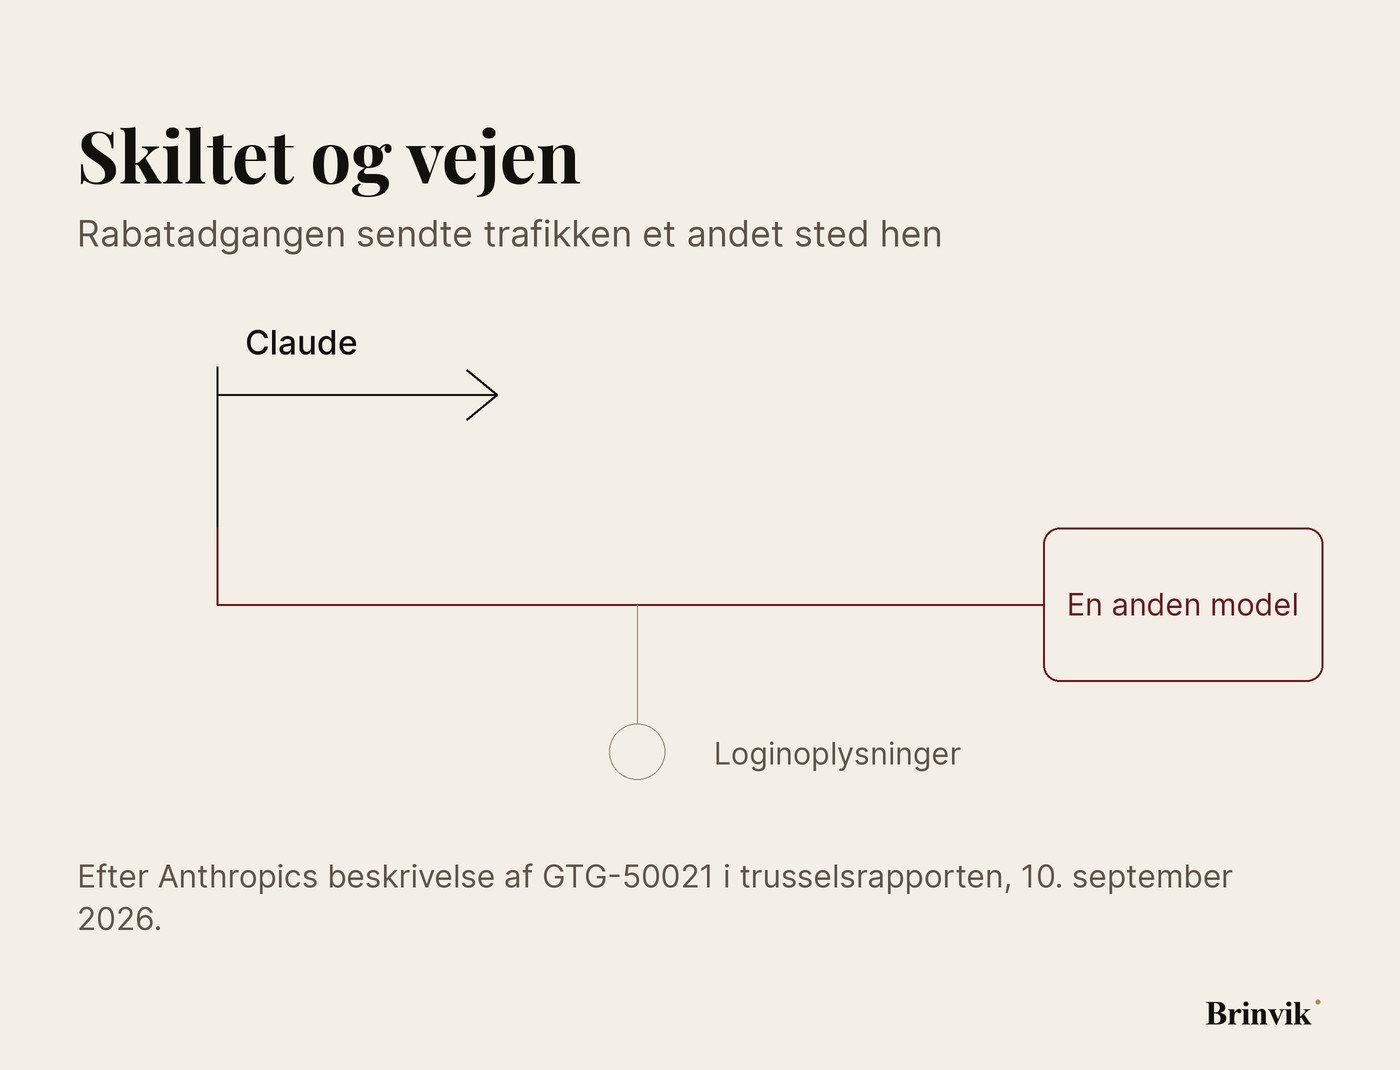
Der ligger en ekstra regning gemt i det, som er lettere at overse. Blev trafikken sendt videre til en anden model, så var enhver afprøvning, der kørte gennem den adgang, en afprøvning af noget andet end det, der stod på etiketten. Et team, som testede Claude af på en rabatadgang og konkluderede, at den ikke levede op til det, alle siger om den, har måske målt på noget helt tredje.
Beslutningen ligger hos den, der godkender indkøb. Find ud af, hvem fakturaen for jeres AI-adgang kommer fra, og om nogen i huset har adgang, som økonomifunktionen aldrig har købt.

Anthropic kalder det selv "No one"
Rapporten nævner det ikke. Det står i dokumentationen til Claude-platformen, og det kom to uger før rapporten.
Anthropic har tre slags API-nøgler, og dokumentationen stiller dem op i en tabel med en kolonne, der hedder "Acts as": hvem nøglen handler på vegne af.
En personlig nøgle handler på vegne af den bruger, den er knyttet til, med den brugers roller og rettigheder. Den bliver arkiveret, når brugeren fjernes fra organisationen.
En servicekonto-nøgle handler på vegne af en servicekonto og holder op med at virke, når kontoen bliver arkiveret.
Og så er der den gamle type, workspace-nøglen. I kolonnen "Acts as" står der ordret: "No one: it belongs to the workspace it was created in." Ingen. Den tilhører det arbejdsområde, den blev oprettet i. Den samme tabel siger, at den først holder op med at virke, når den udløber, bliver deaktiveret eller slettet, eller når arbejdsområdet arkiveres, uanset om den, der oprettede den, har forladt organisationen.
Anthropic skriver om de to første, at de er identitetsbaserede: hver af dem tilhører en bruger eller en servicekonto, organisationen i forvejen administrerer, og hvert kald handler på vegne af den identitet. Anthropic formulerer selv betydningen sådan: nøgler kommer ikke ved et uheld til at overleve de mennesker eller systemer, de hører til. Anbefalingen står der også: brug dem frem for workspace-nøgler til nye integrationer.
Vær præcis med, hvad det her løser. En identitetsbaseret nøgle gør ikke Cover synligt. Men den gør det muligt at spore aktiviteten og spærre nøglen. Det er mindre end at kunne se det ske, og det er stadig det, der virker.
En workspace-nøgle kan i øvrigt sagtens slettes. Det tager to klik i konsollen. Det svære er at vide, hvad der holder op med at virke i samme sekund, og det er derfor, den bliver liggende.
Afstanden mellem, at et menneske holder op, og at nøglen holder op, er hele problemet. Målt mod de tre timer ovenfor er det den afstand, der afgør, hvor meget der når at ske.
Anthropics anbefaling til virksomheder er kort: organisationer bør behandle AI-nøgler og agent-integrationer lige så alvorligt, som de behandler produktionsadgange. Anthropics egen begrundelse er, at angriberne gør præcis det.
Grænsen for, hvad Claude må gøre selv, skal skrives på forhånd. En angriber med jeres nøgle arbejder inden for præcis den grænse, I skrev.

Skemaet, der finder nøglerne
Lav et skema, én række pr. sted, hvor der ligger en nøgle, med fire kolonner. Første række er udfyldt som eksempel, og anden række er lige så almindelig:
| Hvor nøglen ligger | Hvem satte den op | Personlig, servicekonto eller workspace | Udløber den |
|---|---|---|---|
| Make-scenariet, sortering af henvendelser | Marketing, i marts | Workspace | Nej |
| Scriptet på den gamle server | Ved det ikke | Kan ikke afgøres | Ved det ikke |
Kolonne to er et spørgsmål, I stiller en kollega, og ikke noget, I slår op. Konsollens nøgleliste viser udløbsdatoen på hver nøgle; den dokumenterer ikke, hvem der oprettede den. Er der ingen, der vedkender sig en nøgle, skal den skiftes ud. Der er ikke noget mysterium at opklare.
Kolonne tre er den, der afgør noget, og det er også den, der er svær. Selve nøglestrengen i Make-feltet fortæller jer ingenting: de tre typer ser ens ud. Typen bliver valgt i feltet Linked account, når nøglen oprettes. I konsollens nøgleliste under Settings og API keys kan I se, hvilke nøgler organisationen har, og hvad de er knyttet til. Kan I ikke få en nøgle ude i et værktøj til at passe med en række, I kan sætte navn på, så er dét svaret: en nøgle, ingen kan henføre til nogen, hører hjemme på listen over nøgler, der skal skiftes ud. Anthropic anbefaler alligevel personlige nøgler og servicekonto-nøgler til nye integrationer, så udfaldet bliver det samme.
Kolonne fire må gerne ende på aldrig. Udløb bliver valgt, når nøglen oprettes, og kan ikke ændres bagefter.
Der er et trin nul: har nogen hos jer overhovedet adgang til konsollen som ejer eller administrator? I den virksomhed, artiklen her handler om, er svaret nogle gange freelanceren fra i forfjor.
Når skemaet er udfyldt, står I med to lister: nøgler, der skal lægges om til en identitetsbaseret nøgle, og nøgler, der skal skiftes ud nu. Anthropic har beskrevet migreringen i fem trin:
- Beslut nøgletypen. Jeres eget værktøj tager en personlig nøgle, mens en delt eller ubemandet integration tager en servicekonto-nøgle.
- Få oprettet en servicekonto, hvis der skal bruges en.
- Opret den nye nøgle til det rigtige arbejdsområde.
- Læg den ind, hvor integrationen henter nøglen, som regel
ANTHROPIC_API_KEYeller en post i en secrets manager. - Slet den gamle, når I har set kaldene gå igennem.
Regn med en halv times arbejde pr. integration, hvis I kan teste den samme dag. Det er ikke svært, bare noget, der skal gøres én ad gangen, og det er derfor, det ikke bliver gjort.

Sådan laver jeg en AI-audit af jeres nøgler
Skemaet kan I lave selv, og I bør gøre det selv. Det, der går galt, er migreringen: en integration, der sender fakturaer, skal skifte nøgle uden at holde op med at sende fakturaer, og det opdager man som regel dagen efter.
Som AI-konsulent i København laver jeg en AI-audit af adgangene og flytter integrationerne, sammen med de AI-agenter og Claude-integrationer, jeg i forvejen sætter op for danske virksomheder. Rækkefølgen er den samme som ovenfor: hvor ligger nøglerne, hvem handler de på vegne af, og hvad holder op med at virke, når vi skifter dem ud.
Den anden halvdel er den, der betyder noget på et års sigt, og den handler om AI-implementering fremad: hvem i virksomheden ejer adgangene, når jeg er gået hjem. Det er det spørgsmål, en ekstern AI-lead på abonnement er svaret på, hvis der ikke er nogen internt, der har hånden oppe. Skriv til mig, hvis I vil have de to lister gennemgået.
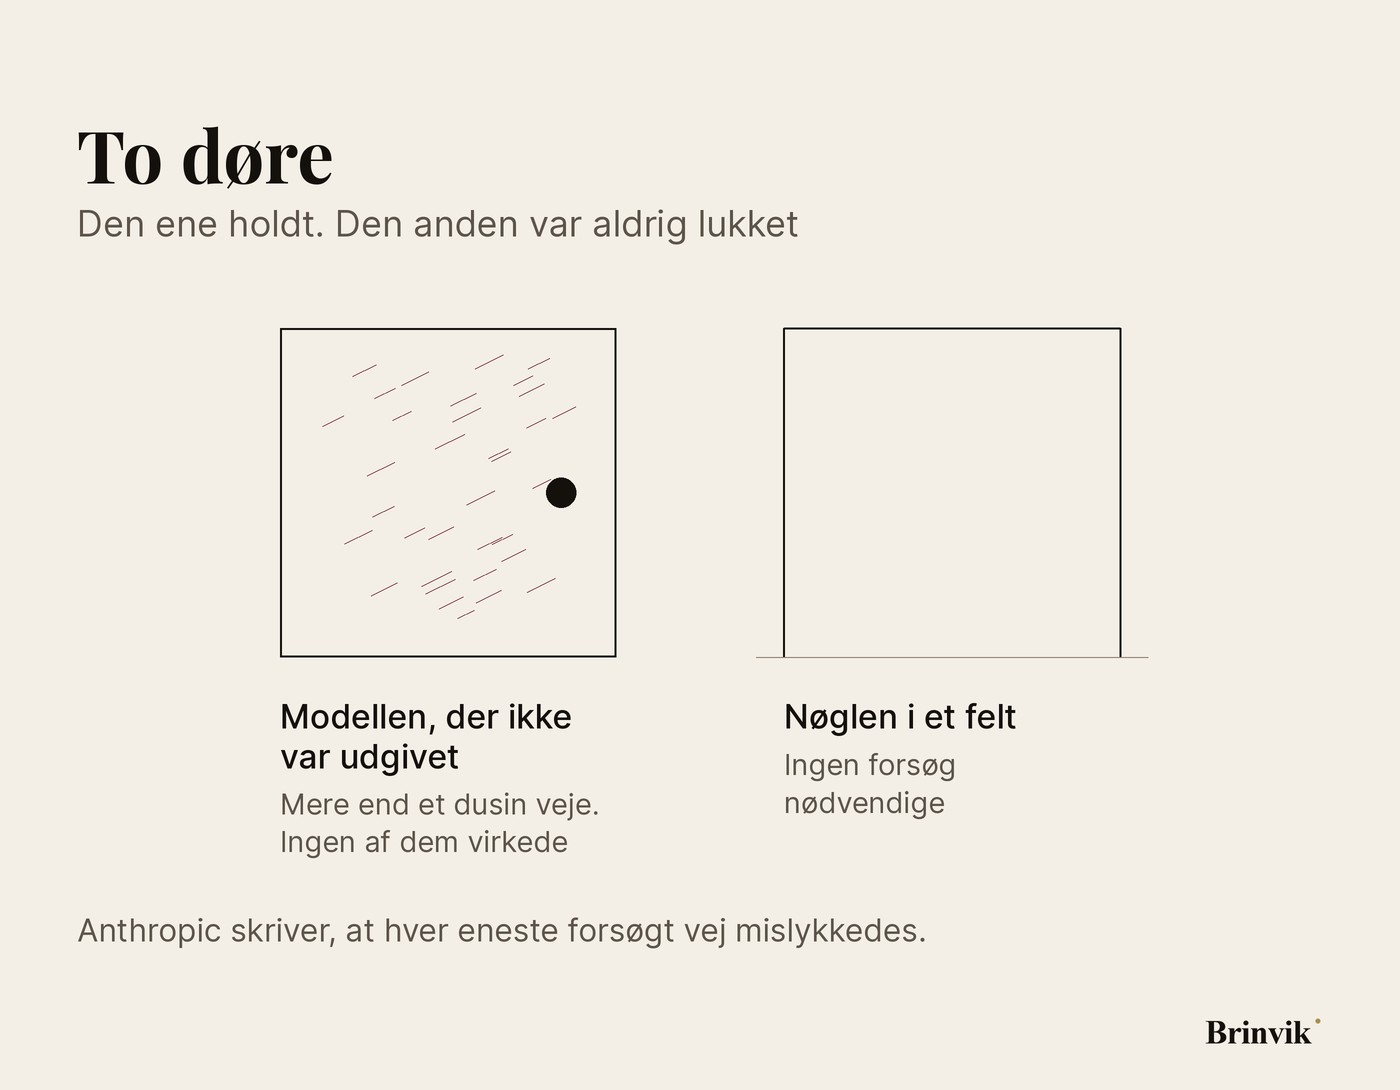
Aktøren i Anthropics rapport forsøgte ad mere end et dusin veje at nå ind til en model, der ikke var udgivet endnu. Alle forsøg mislykkedes. Den dør holdt.
Nøglen i Make-scenariet fra marts har aldrig siddet bag en dør.
FAQ
Ofte stillede spørgsmål
Nej. Anthropic skriver, at nøglerne i hele forløbet var kundernes egne nøgler, stjålet fra kundernes egne miljøer, og at aktøren aldrig kompromitterede Anthropics systemer. Aktøren forsøgte ad mere end et dusin veje at nå en Claude-model, der ikke var udgivet, og det mislykkedes hver gang.
Det er den ældste af Claude-platformens tre nøgletyper. I Anthropics egen dokumentation står der i kolonnen for, hvem nøglen handler på vegne af, ordret "No one": den tilhører det arbejdsområde, den blev oprettet i. Den bliver ved med at virke, selv om den, der oprettede den, har forladt organisationen. Anthropic anbefaler personlige nøgler eller servicekonto-nøgler til nye integrationer.
Start med stederne frem for konsollen. Gennemgå de værktøjer, hvor nogen kan have indsat en nøgle i et felt: automatiseringsplatforme, scripts, kodelagre, en enkelt medarbejders maskine og de værktøjer, en afdeling selv har købt. Skriv en række pr. fund med fire kolonner: hvor den ligger, hvem satte den op, hvilken type den er, og om den udløber. Konsollens nøgleliste viser udløbsdatoen.
Anthropics anbefaling er at spærre den med det samme. I konsollen kan en nøgle enten deaktiveres, hvilket kan fortrydes, eller slettes, hvilket er permanent. Anthropic anbefaler derudover at rotere nøgler efter en fast plan, for eksempel hver 90. dag, ved at oprette nye og deaktivere de gamle.
Det forholder sig omvendt. En stor organisation har en offboarding-procedure og en politik for nøgler, og derfor et delvist svar på, hvem en nøgle tilhører. En virksomhed med tolv ansatte, hvor en freelancer satte det hele op på en eftermiddag for halvandet år siden, har intet svar og ved ofte ikke, at nøglen findes.
Selve gennemgangen er en eftermiddags arbejde og kan gøres internt med skemaet i denne artikel. Migreringen er den del, der koster tid: hver af de integrationer, der kører på en workspace-nøgle, skal have den nye nøgle lagt ind og testet. Priserne på mine faste forløb står på prissiden.
Kilder
- Anthropic: Detecting and countering misuse of AI, September 2026
- Anthropic: Threat Intelligence, alle rapporter i serien
- Claude-platformens dokumentation: Authentication og de tre nøgletyper
- Claude Platform release notes, 27. august 2026: personlige nøgler og servicekonto-nøgler
- Anthropic support: API Key Best Practices